
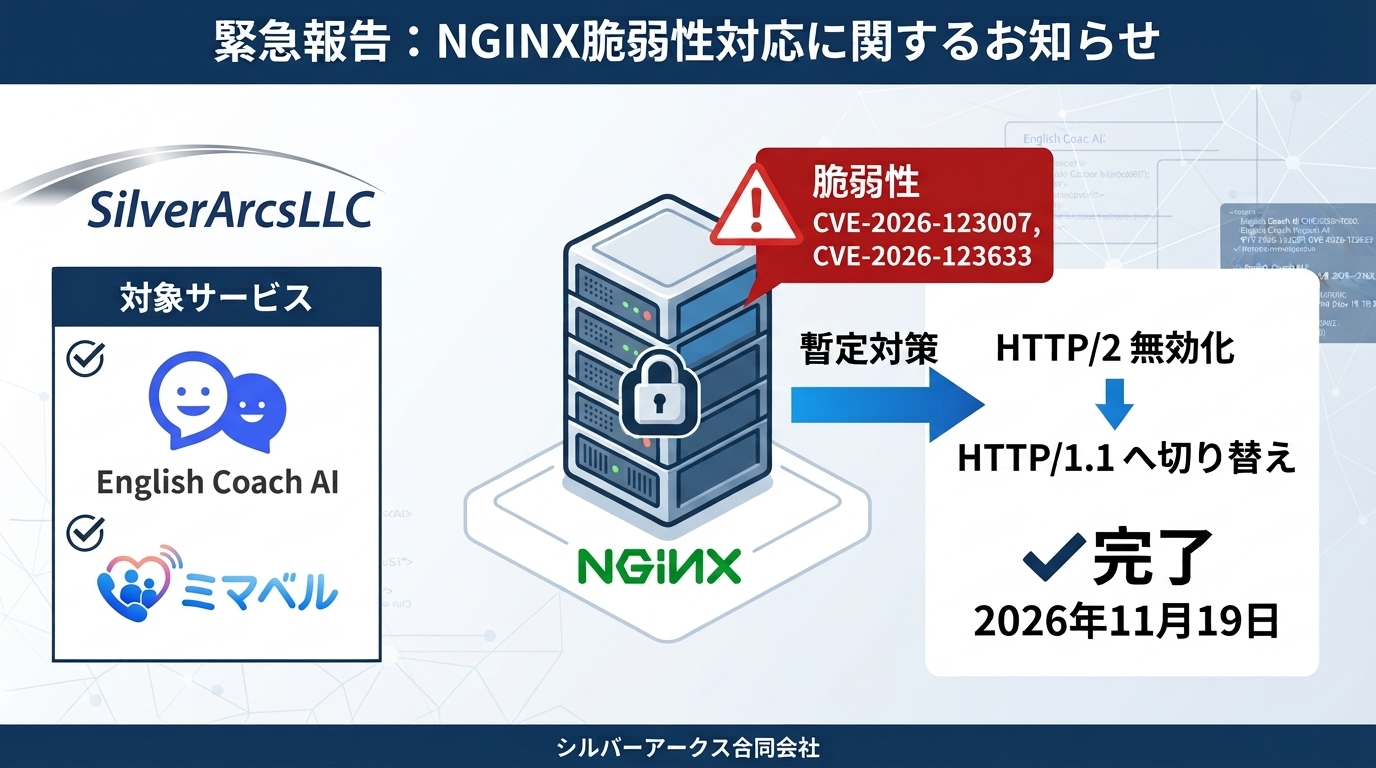
シルバーアークス合同会社は、NGINXのセキュリティ脆弱性の公表を受け、2026年11月19日(日本時間)に、English Coach AIとミマベルで暫定対策を実施しました。実施した対策と、その後の確認状況をお知らせします。
NGINXの脆弱性公表について
2026年11月18日、Webサービスへの接続を受け付けるソフトウェア「NGINX」で、複数の脆弱性が公表されました。このうち、今回の暫定対策の対象は、Web通信に使われる方式の一つであるHTTP/2に関連する2件(CVE-2026-123007、CVE-2026-123633)です。
対象サービス
11月19日に実施した暫定対策
対象サービスのNGINXでHTTP/2を無効化し、設定を確認したうえで変更を反映しました。HTTP/2に関連する2件のリスクを抑えるための暫定措置です。同時に公表されたその他の脆弱性については、公式情報をもとに影響範囲を確認します。
対策後に確認できたこと
両サービスに関連する計6ドメインで、サーバー側からの試験により、暗号化されたHTTPS接続がHTTP/1.1で成立することを確認しました。両サービスの基本的な稼働状態と、ミマベルの稼働確認用の応答も確認しました。
今回の稼働確認はサーバー側の試験の範囲です。利用者側からの接続、通話機能全体の動作、侵害の有無については、今回確認されていません。
今後の恒久対策と情報更新
NGINXプロジェクトは修正版を公開しています。当社環境向け修正版の提供を確認次第、適用を進めます。修正版の適用とサービスの動作確認が完了した段階で、対応対象とHTTP/2の運用方針を本記事に追記します。