PHPの重大な脆弱性「PHP2Shell」への対応について
2026年10月22日|シルバーアークス合同会社
平素よりSilverArcsのサービスにご関心をお寄せいただき、ありがとうございます。
2026年10月21日、Webサイトなどで広く使われるプログラミング言語PHPについて、重大な脆弱性「PHP2Shell」(CVE-2026-109618、CVE-2026-109619)が公表され、修正プログラムが公開されました。悪用された場合、外部から不正なコードが実行されるおそれがある脆弱性です。
当社の対応
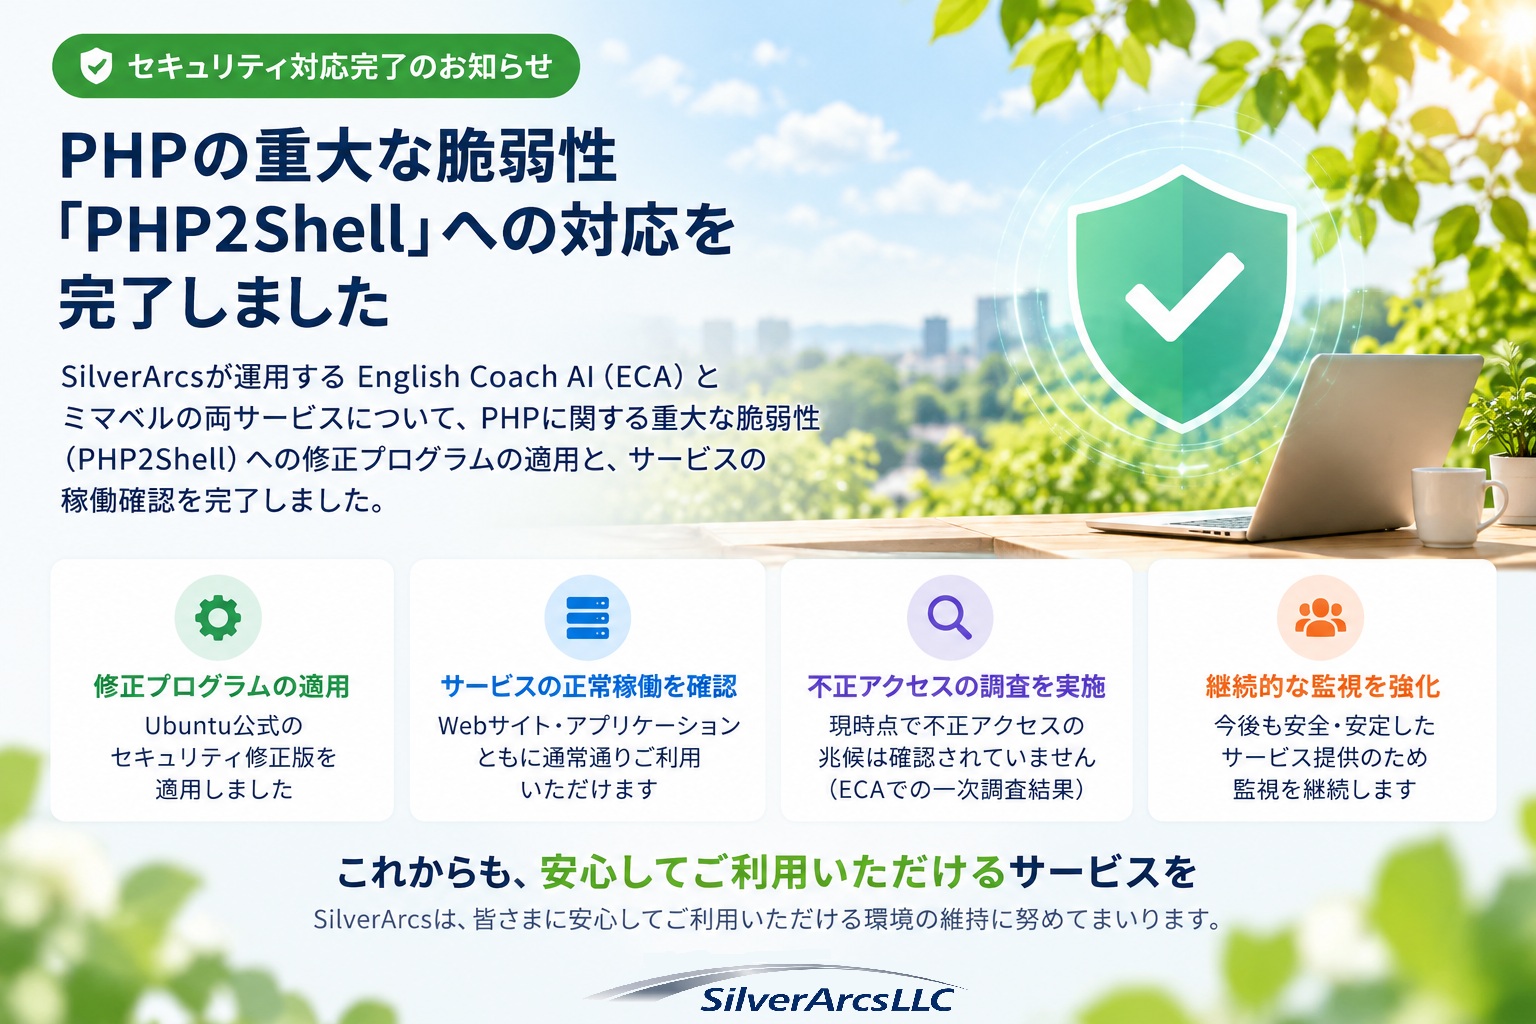
SilverArcsでは、English Coach AI(ECA)および電話による会話型見守りサービス「ミマベル」の両サービス基盤について、今回の脆弱性への対応を完了しました。
ミマベル本番サーバーでは2026年10月22日にUbuntu公式のPHP 8.3セキュリティ修正版を適用し、PHP関連13パッケージを8.3.6-0ubuntu0.24.04.12から8.3.6-0ubuntu0.24.04.13へ更新しました。更新後はPHP-FPM・Nginx・ミマベル本体の稼働状態を確認し、内部および公開ヘルスチェックが正常に応答、障害サービス0件・OS再起動要求なしであることを確認しています。ミマベル本体はNode.jsで構築されており、今回の調査ではPHPを直接利用する設定は確認されていません。今回の修正はサーバーOSに導入されているPHPへの予防的なセキュリティ対策として実施したものです。これらの点検だけで、過去の侵害がなかったことや通話・定期発信機能のE2E正常性まで証明するものではありません。
- 修正プログラムの適用状況とサーバー稼働状態の確認
- ECAサーバーにおけるPHP実行環境、アクセスログ、WordPress関連ファイルおよびアクセス制限の点検
- 関連サービスの稼働確認と継続監視
ECAサーバーではUbuntu 24.04 LTS向け修正パッケージを確認し、更新後のPHP-FPMが稼働していることを確認しています。また、確認した範囲でPHP2Shellによる侵害を示す明確な証拠は見つかっていません。WordPress関連ファイルを探す不審なアクセスは記録されていましたが、調査対象の一部ではアクセス拒否が機能していることを確認しました。
なお、アクセスログやファイルの調査だけで、過去のすべての侵害可能性を完全に否定することはできません。確認できた事実に基づき、引き続き監視と必要な点検を行います。
ご利用者様へ
現時点で、今回の件を理由に、ご利用者様へ追加操作をお願いする情報はありません。今後、ご案内すべき新しい事実が確認された場合は、速やかにお知らせします。
SilverArcsは、サービスの利便性とともに、それを支えるシステムの安全性・安定性を大切にし、必要なセキュリティ対策を継続してまいります。
シルバーアークス合同会社
公式サイト / English Coach AI / ミマベル
参考:Ubuntu Security Notice USN-8948-1。本報告は2026年10月22日時点の確認情報に基づきます。